
Quelle est la différence entre MD5 et SHA-1 ? Ces deux sigles apparaissent sur les pages de téléchargement de logiciels, dans les bases de données ou les cours de cybersécurité, souvent sans explication.
Fonctionnement, longueur des empreintes, exemples concrets, failles de sécurité et alternatives modernes : voici tout ce qu’il faut savoir.
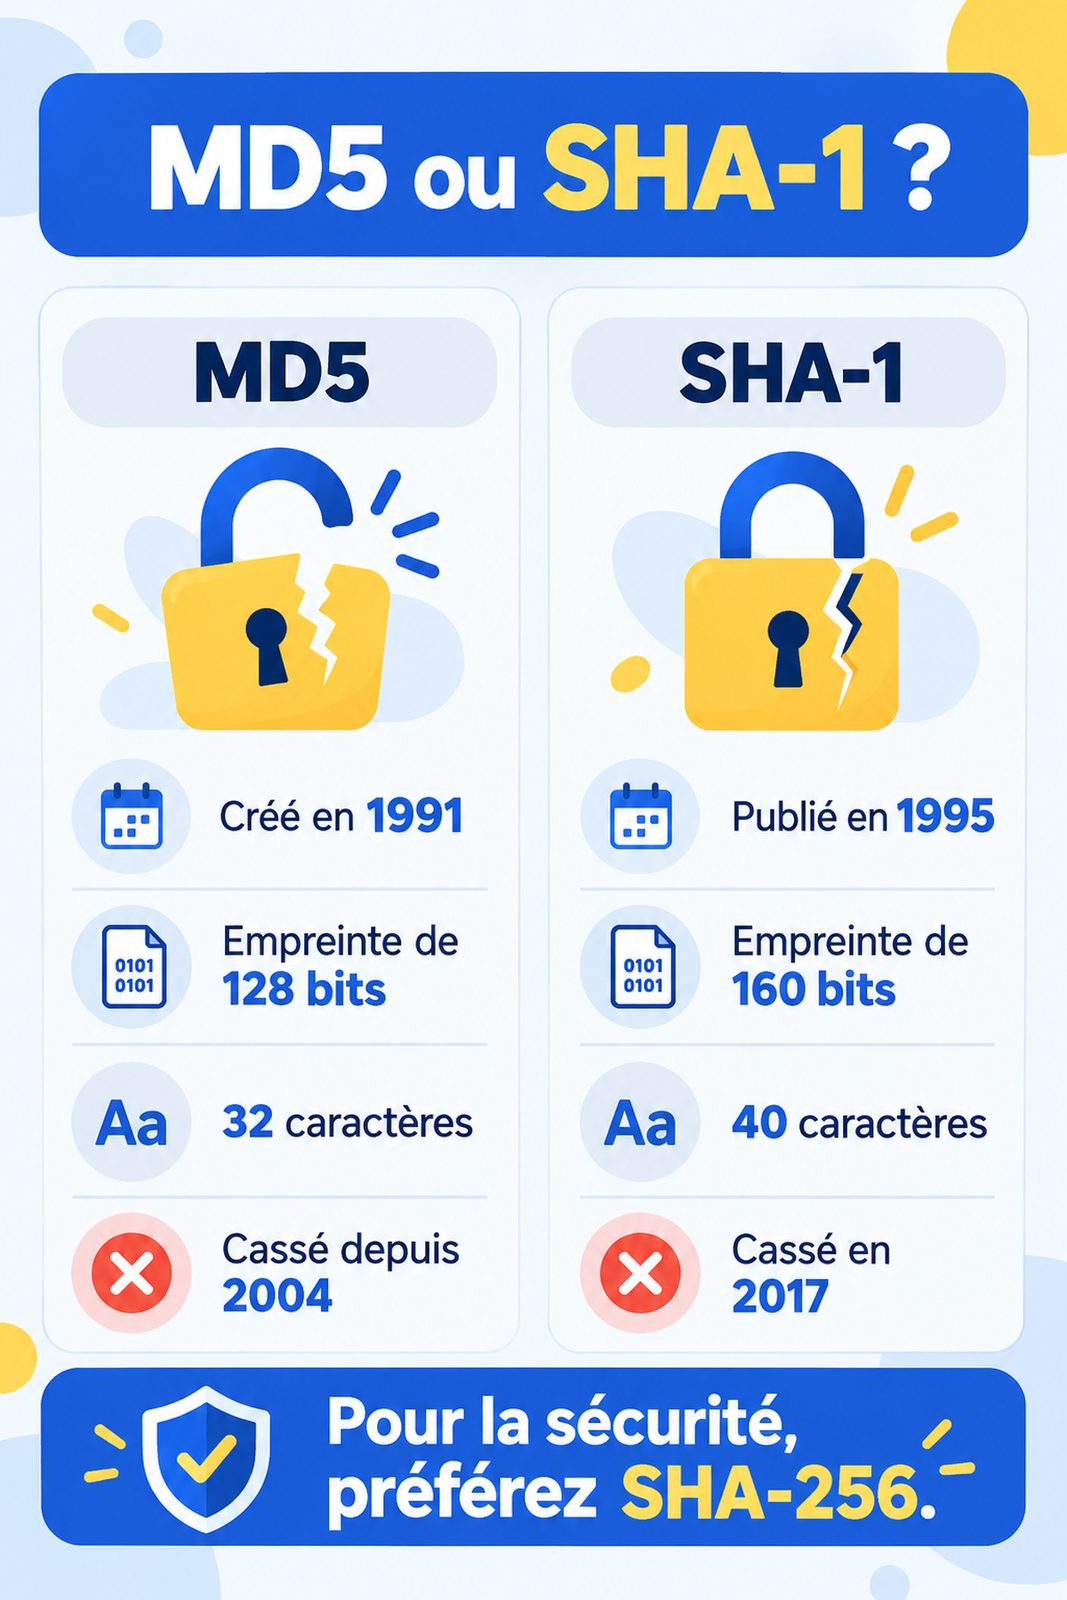
MD5 ou SHA-1 : le tableau comparatif
| 🔑 MD5 | 🔐 SHA-1 | |
|---|---|---|
| Nom complet | Message Digest 5 | Secure Hash Algorithm 1 |
| Création | 1991, Ronald Rivest | 1995, NSA et NIST |
| Taille de l’empreinte | 128 bits (32 caractères hexadécimaux) | 160 bits (40 caractères hexadécimaux) |
| Vitesse | Très rapide | Rapide |
| Sécurité | Cassé (collisions depuis 2004) | Cassé (collision publique en 2017) |
| Usage actuel | Contrôle d’intégrité simple | Contrôle d’intégrité, anciens systèmes |
| À remplacer par | SHA-256, SHA-3 | SHA-256, SHA-3 |
🔑 Qu’est-ce qu’une fonction de hachage ?
Une fonction de hachage cryptographique prend en entrée des données de n’importe quelle taille, un mot ou un film entier, et produit une empreinte de taille fixe.
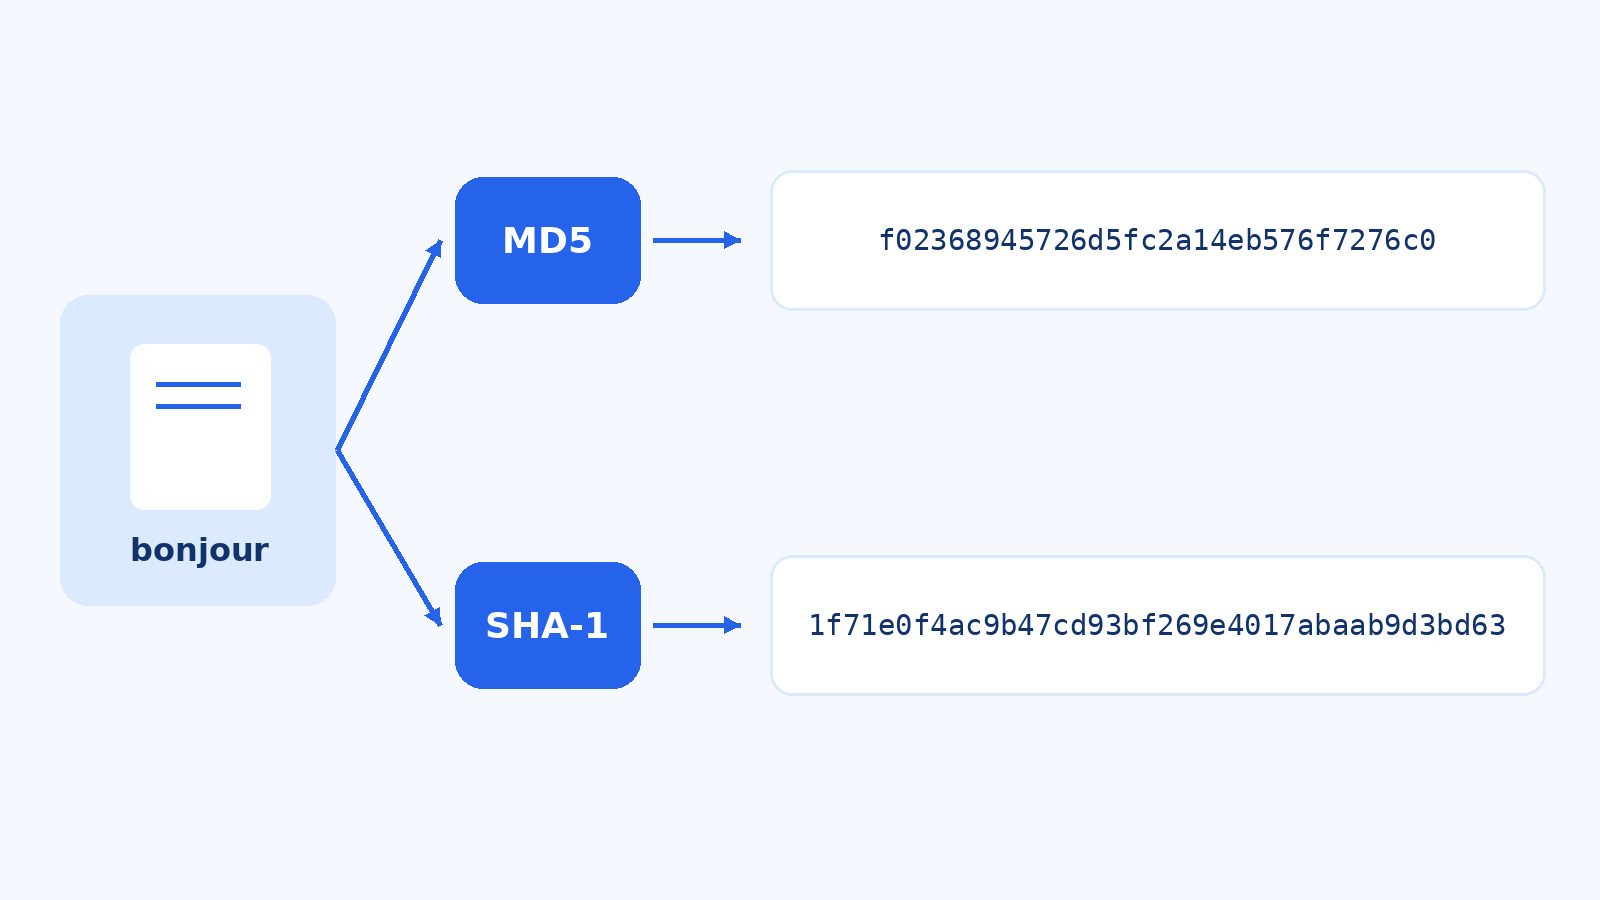
La moindre modification des données change complètement l’empreinte. Par exemple, le mot « bonjour » donne en MD5 f02368945726d5fc2a14eb576f7276c0, alors que « Bonjour », avec une majuscule, donne ebc58ab2cb4848d04ec23d83f7ddf985.
Le hachage est à sens unique : à partir de l’empreinte, on ne peut pas retrouver les données d’origine, contrairement au chiffrement qui se déchiffre avec une clé.
Une bonne fonction de hachage doit aussi rendre presque impossible la création de deux contenus différents ayant la même empreinte : c’est ce qu’on appelle une collision.
On utilise ces fonctions pour vérifier l’intégrité des fichiers, signer des documents, stocker des mots de passe ou faire fonctionner des outils comme Git ou la blockchain.
Pour d’autres notions de sécurité, lisez la différence entre un pare-feu et un VPN.
📏 MD5 : rapide mais dépassé
MD5 a été conçu en 1991 par le cryptographe américain Ronald Rivest, l’un des inventeurs de l’algorithme RSA, rappelle Wikipédia.
Il produit une empreinte de 128 bits, écrite en 32 caractères hexadécimaux. Très rapide, il a longtemps été utilisé partout.
Dès 2004, des chercheurs ont montré comment créer des collisions MD5 en quelques heures. Aujourd’hui, on en génère en quelques secondes sur un ordinateur ordinaire.
📐 SHA-1 : plus long, mais cassé aussi
SHA-1 a été conçu par la NSA et publié en 1995 par le NIST, l’institut américain des normes, explique Wikipédia. Il produit une empreinte de 160 bits, soit 40 caractères.
Le même mot « bonjour » donne en SHA-1 1f71e0f4ac9b47cd93bf269e4017abaab9d3bd63, une empreinte plus longue qu’en MD5.
Des faiblesses théoriques ont été découvertes dès 2005, puis en 2017, des chercheurs de Google et du CWI d’Amsterdam ont publié la première collision SHA-1 concrète, baptisée SHAttered : deux fichiers PDF différents avec la même empreinte.
Depuis, les navigateurs web n’acceptent plus les certificats de sécurité signés en SHA-1, et le NIST a annoncé son retrait définitif d’ici 2030.
Usages actuels et alternatives
MD5 et SHA-1 restent utiles pour vérifier qu’un fichier téléchargé n’a pas été corrompu par une erreur de transfert : on compare l’empreinte calculée avec celle indiquée par le site.
En revanche, ils ne protègent pas contre un pirate qui modifierait volontairement un fichier : il pourrait fabriquer une version piégée avec la même empreinte.
Pour la sécurité, on utilise aujourd’hui la famille SHA-2, notamment SHA-256, ou SHA-3, normalisée en 2015. « bonjour » donne en SHA-256 une empreinte de 64 caractères.
Pour les mots de passe, aucune de ces fonctions rapides ne suffit : les sites sérieux utilisent des algorithmes lents et « salés » comme bcrypt, scrypt ou Argon2, conçus pour résister aux attaques.
Si un site stocke encore vos mots de passe en MD5 ou en SHA-1, c’est un mauvais signe : utilisez un mot de passe unique pour ce site et activez la double authentification.
MD5 ou SHA-1 : lequel utiliser ?
Concrètement, entre les deux, SHA-1 est un peu plus solide que MD5, mais aucun des deux ne doit être choisi pour un nouveau projet.
Pour aller plus loin, découvrez la différence entre clé primaire et clé étrangère.
Pour comprendre la sécurité informatique, voici les livres sur la cybersécurité les plus vendus :


Et pour protéger vos comptes, voici les clés de sécurité les plus vendues :

- Fonctionne avec plus de 1 000 comptes : compatible avec Google, Microsoft et Apple. Une seule Security Key C NFC sécurise 100 de vos comptes préférés, y compris vos e-mails, vos gestionnaires de mots de passe et bien plus encore.

- Fonctionne avec plus de 1 000 comptes : compatible avec Google, Microsoft et Apple. Une seule Security Key NFC sécurise 100 de vos comptes préférés, y compris vos e-mails, vos gestionnaires de mots de passe et bien plus encore.
- Fonctionne avec plus de 1000 comptes : elle est compatible avec les comptes les plus courants, comme Google, Microsoft et Apple. Une seule YubiKey 5C NFC sécurise plus de 100 de vos comptes préférés, notamment vos e-mails, vos gestionnaires de mots de passe et bien plus encore.
Questions fréquentes
Quelle est la différence entre MD5 et SHA-1 ?
Ce sont deux fonctions de hachage. MD5 produit une empreinte de 128 bits (32 caractères), SHA-1 une empreinte de 160 bits (40 caractères). Les deux sont aujourd’hui considérées comme cassées pour la sécurité.
MD5 est-il encore sûr ?
Non. On sait créer des collisions MD5 depuis 2004. Il ne sert plus qu’à détecter des erreurs de transfert.
SHA-1 est-il encore sûr ?
Non. Une collision concrète a été publiée en 2017. Il faut lui préférer SHA-256 ou SHA-3.
Peut-on décrypter une empreinte MD5 ?
Non, le hachage est à sens unique. Mais pour des mots courants, des tables de correspondance permettent de retrouver le texte d’origine.
Quelle fonction de hachage utiliser aujourd’hui ?
SHA-256 ou SHA-3 pour l’intégrité et les signatures. Pour les mots de passe, bcrypt, scrypt ou Argon2.
Qu’est-ce qu’une collision ?
Deux contenus différents qui produisent la même empreinte. Une bonne fonction de hachage doit rendre cela pratiquement impossible.
En résumé
En résumé, la différence entre MD5 et SHA-1 tient surtout à la longueur de leur empreinte : 128 bits pour MD5, 160 bits pour SHA-1, un peu plus robuste. Mais les deux sont aujourd’hui dépassés pour la sécurité, car on sait créer des collisions. Gardez-les pour vérifier des téléchargements, et utilisez SHA-256 ou SHA-3 pour le reste.
Merci de votre lecture ! Aviez-vous déjà vérifié l’empreinte d’un fichier téléchargé ? Dites-le-nous en commentaire.
Sources
- Wikipédia : MD5
- Wikipédia : SHA-1
- Wikipédia : SHA-2
- Wikipédia : fonction de hachage cryptographique
- Wikipédia : collision (informatique)
Dernière mise à jour le 2026-11-13 / Liens affiliés / Images de l'API Amazon Partenaires